
Gestion du risque de fraude occupationnelle : ce que 2 402 cas documentés enseignent sur vos contrôles
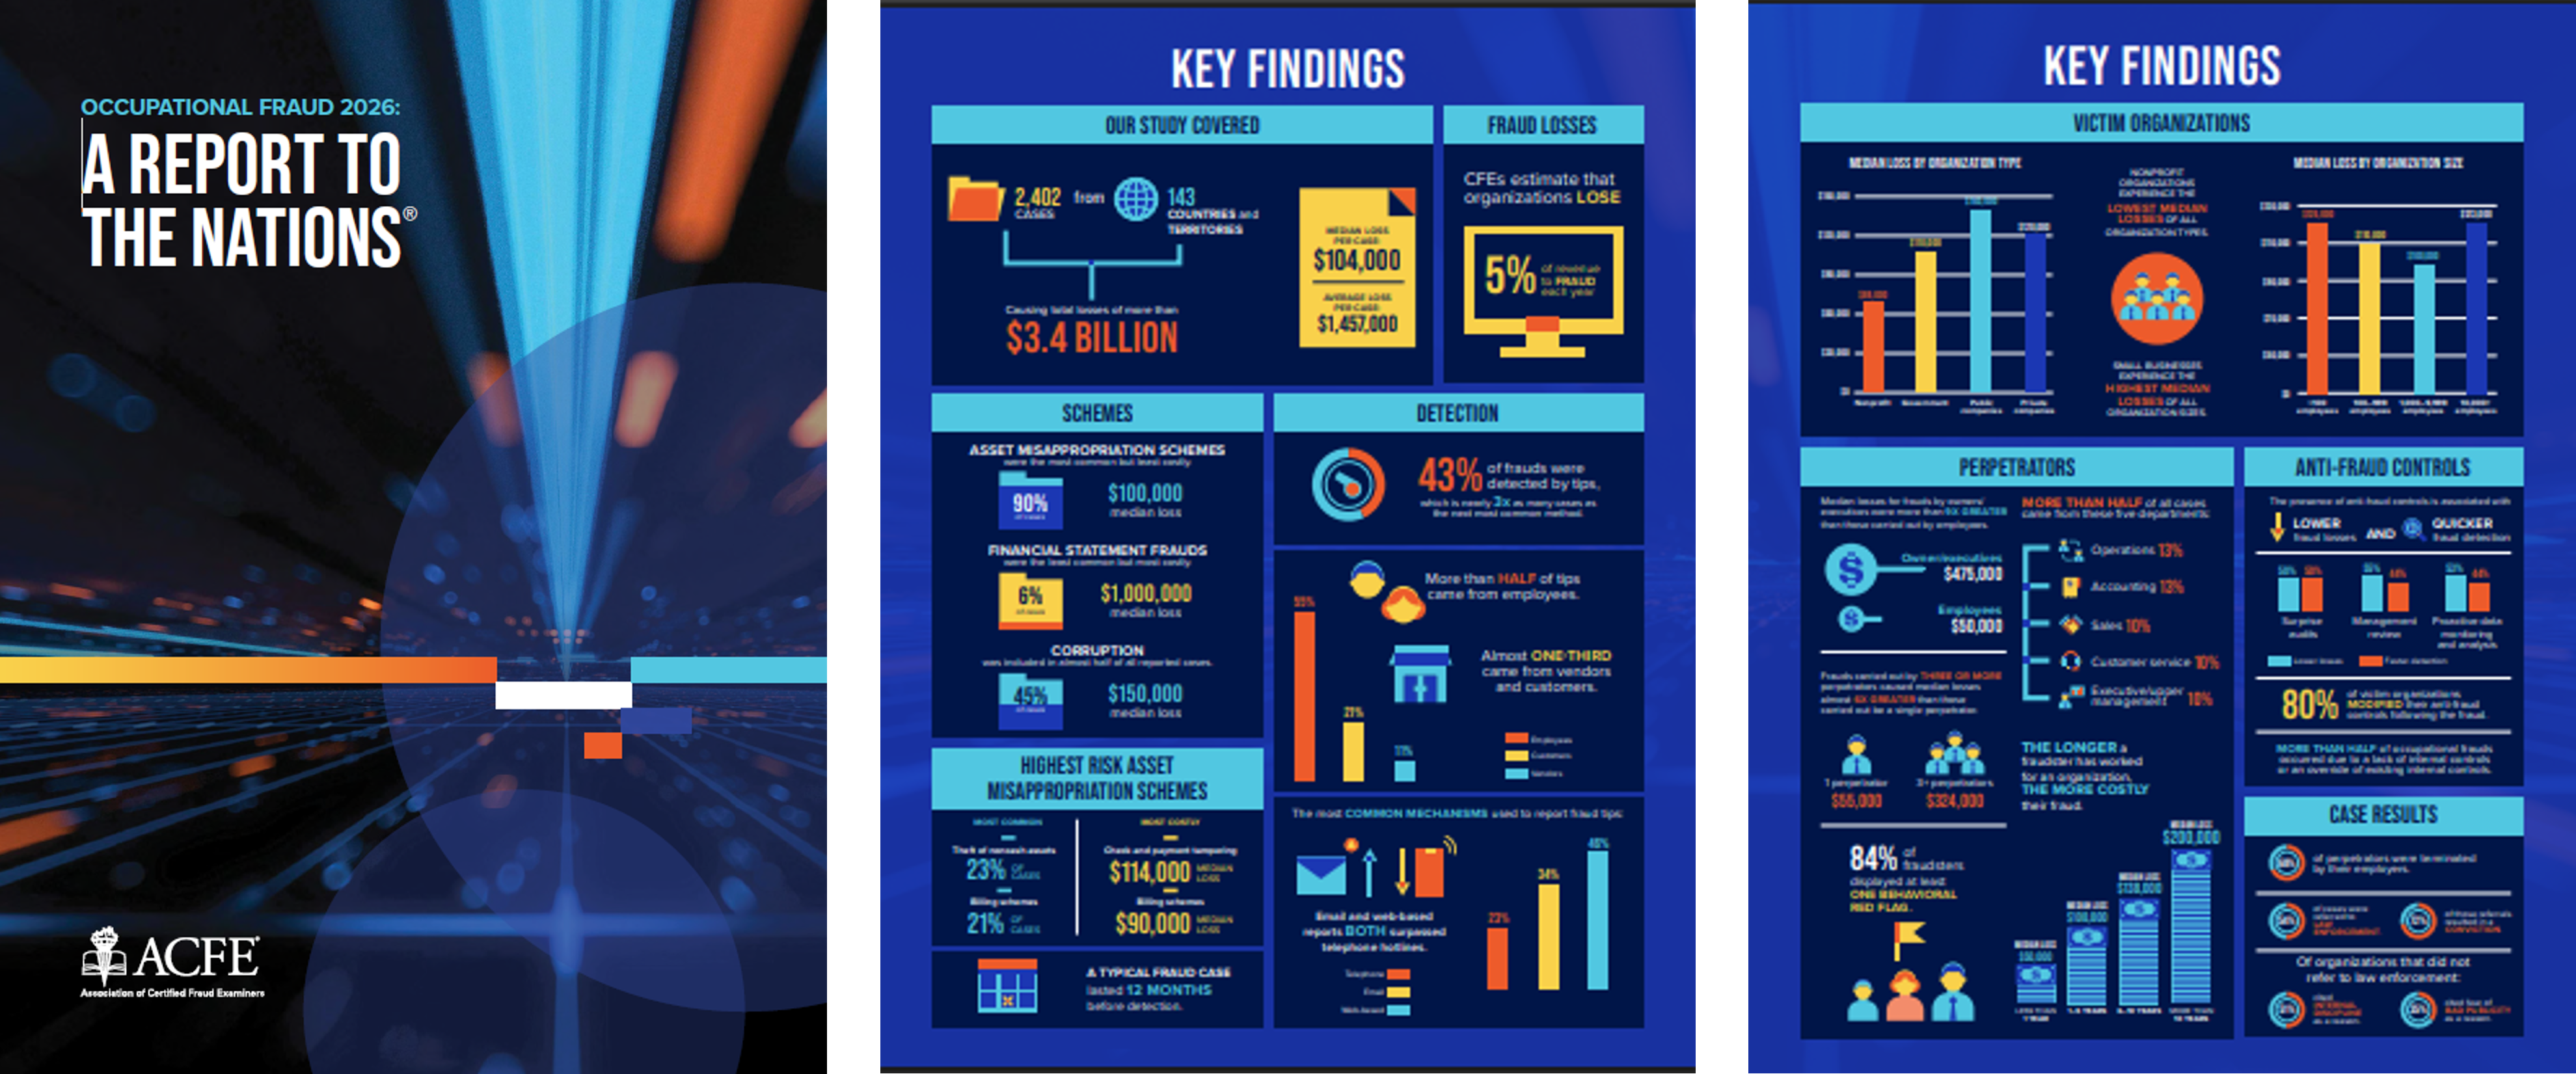
Le Report to the Nations 2026 de l'ACFE (Association of Certified Fraud Examiners) repose sur l'analyse de 2 402 cas de fraude occupationnelle «c'est-à-dire commise par des membres de l'organisation contre elle» investigués entre janvier 2024 et septembre 2025 dans 143 pays et territoires, pour un total de pertes estimées à 3,4 milliards de dollars. La perte médiane par cas s'établit à 104 000 dollars.
Ces chiffres ne couvrent que les cas détectés et documentés. Les CFE estiment que les organisations perdent en moyenne 5 % de leur chiffre d'affaires annuel sous l'effet de la fraude occupationnelle — ce qui, projeté sur le PIB mondial 2024, représente plus de 5 500 milliards de dollars.
Trois lectures de ce rapport s'imposent aux équipes audit interne et contrôle interne : ce que les données permettent de calculer en termes de retour sur investissement des contrôles, pourquoi certains contrôles échouent malgré leur existence, et comment situer son dispositif par rapport aux standards documentés.
Le ROI des contrôles internes : ce que les données permettent de calculer
La vélocité : chiffrer le coût de chaque mois de non-détection
L'édition 2026 introduit la notion de vélocité — ce que coûte chaque mois d'invisibilité supplémentaire. En moyenne : 9 400 dollars par mois. Avec des écarts significatifs selon le schéma :
- Fraude aux états financiers : 41 700 dollars par mois
- Corruption : 12 500 dollars par mois
- Fraudes à la facturation : 6 400 dollars par mois
- Notes de frais : 1 900 dollars par mois
La durée médiane avant détection est de 12 mois — chiffre stable d'une édition à l'autre. Sur un schéma de corruption, 12 mois d'invisibilité représentent en médiane 150 000 dollars de pertes. Détecter six mois plus tôt, c'est 75 000 dollars économisés sur un seul cas. Ce calcul a sa place dans tout arbitrage budgétaire sur les contrôles.
Le monitoring continu : la mesure au meilleur rapport efficacité/déploiement
Le rapport identifie le proactive data monitoring and analysis parmi les quatre mesures antifraud associées aux réductions les plus importantes sur les pertes et la durée de détection — avec le management review, le code de conduite et les audits surprises. Là où il est déployé :
- Perte médiane : 70 000 dollars contre 150 000 dollars sans ce dispositif (−53 %)
- Durée de détection : 9 mois contre 16 mois sans ce dispositif (−44 %)
Pourtant, 51 % des organisations ne l'ont pas en place. C'est l'écart le plus documenté du rapport entre ce qui fonctionne et ce qui est réellement déployé.
Plus largement, la présence d'un contrôle interne réduit en moyenne les pertes de 37 % par rapport aux organisations sans ce contrôle. Lorsque l'absence de contrôles est citée comme facteur principal d'une fraude, les pertes médianes sont 43 % plus élevées que la médiane globale. Ces deux chiffres constituent le socle d'un argumentaire devant un comité d'audit. Pour des cas concrets d'application sur les cycles P2P, paie et R2R : 4 cas pratiques d'automatisation des contrôles comptables.
19 % des fraudes surviennent malgré des contrôles en place — pourquoi ?
L'ACFE 2026 identifie trois faiblesses à l'origine de 70 % des fraudes :
- Absence de contrôles internes : 33 %
- Contournement des contrôles existants : 19 %
- Absence de management review : 18 %
Le deuxième point est le plus inconfortable pour les équipes contrôle interne. Une organisation peut avoir une cartographie des risques à jour, des procédures documentées, des contrôles formellement référencés, et malgré tout subir une fraude parce qu'un contrôle a été contourné sans que personne ne le détecte.
Deux situations créent cette fausse assurance.
Le contrôle existe mais son exécution n'est pas tracée. Il figure dans la documentation, mais aucune piste d'audit ne permet de confirmer qu'il a bien été appliqué sur chaque transaction concernée. En cas d'incident, l'organisation ne peut pas démontrer que le contrôle a fonctionné — ce qu'une autorité comme l'AFA évalue désormais à la date de l'audit, et non à la date du jugement.
Le contrôle existe mais il peut être neutralisé par une seule personne. C'est la faille SOD classique : un opérateur cumulant des droits incompatibles dans l'ERP peut créer et valider sa propre transaction sans déclencher d'alerte. Le contrôle est présent dans le référentiel ; il est inexistant dans les faits. Sur ce point : contrôles de compensation en ségrégation des tâches.
La dissimulation se passe dans le système
Dans 89 % des cas, le fraudeur a activement cherché à masquer ses actes. Les méthodes les plus fréquentes sont la création de documents physiques frauduleux (39 %) et l'altération de documents physiques (33 %). Mais une part significative de la dissimulation se passe directement dans l'ERP :
- Création de transactions frauduleuses dans le système comptable : 19 % des cas
- Altération de transactions existantes : 14 %
- Création d'écritures de journal fictives : 9 %
- Réconciliations forcées ou altérées : 7 %
Les fraudes n'évitent pas l'ERP. Elles l'utilisent. Les traces existent dans les logs transactionnels. Elles restent invisibles si personne ne les surveille en continu, comme nous le développons dans notre article sur la transformation digitale de l'audit interne.
C'est pourquoi la couverture du cycle complet compte autant que la détection elle-même : un outil qui réconcilie transaction, justificatif et données de référence dans un environnement unique permet de faire le lien entre l'anomalie et sa source, de la vérification à la clôture. Sans cette continuité, la trace existe mais reste fragmentée et donc inexploitable.
Benchmark antifraud 2026 : quatre questions pour situer son dispositif
1- Quel est votre délai de détection médian ?
La médiane globale est de 12 mois. Si ce KPI n'est pas mesuré en interne, c'est le premier point d'action — avant même de discuter de nouveaux contrôles. Les schémas les plus longs : fraude aux états financiers (24 mois), notes de frais (18 mois), facturation (14 mois), paie et payment tampering (13 mois chacun).
2- Couvrez-vous 100 % des transactions ou travaillez-vous par échantillonnage ?
La fraude sur notes de frais dure 18 mois en médiane avant détection précisément parce que sa faible valeur unitaire la rend invisible dans un contrôle par sondage. L'échantillonnage est adapté à certaines missions d'audit ; il ne constitue pas un contrôle continu au sens où l'AFA l'entend. Sur ce point : échantillonnage et contrôles anticorruption selon l'AFA.
3- Vos contrôles SOD sont-ils vérifiés exhaustivement ?
Les violations de ségrégation des tâches ne se détectent pas par sondage. Chaque combinaison d'autorisations incompatibles dans SAP représente un risque potentiel. Une revue annuelle des habilitations ne suffit pas si des droits élargis sont accordés et maintenus en dehors des cycles de revue formels.
4- Avez-vous un management review systématique sur vos cycles à risque ?
Le management review représente 13 % des modes de détection dans le rapport et figure parmi les quatre mesures les plus efficaces. Systématique signifie ici que les anomalies remontent automatiquement pour analyse humaine, plutôt qu'attendre une mission périodique.
Pour les groupes industriels et manufacturiers : la corruption est présente dans 61 % des cas dans ce secteur selon l'ACFE 2026, contre 45 % en moyenne globale (figure 26 du rapport). Les billing schemes et la misappropriation d'actifs non-cash y sont également surreprésentés : Contrôles P2P et risques de fraude sur le cycle achat.
Réduire l'écart entre contrôles documentés et contrôles qui fonctionnent
Les données ACFE 2026 convergent vers un constat opérationnel : le principal levier n'est pas d'avoir plus de contrôles, c'est de réduire l'écart entre les contrôles qui existent et ceux qui fonctionnent réellement. Cet écart a un coût mesurable en délai de détection et en vélocité des pertes.
Quatre facteurs structurels creusent cet écart dans les grandes organisations.
Le volume transactionnel dépasse la capacité d'analyse manuelle. Sur des organisations à plusieurs centaines de millions de chiffre d'affaires, surveiller 100 % des flux P2P, O2C, R2R et paie manuellement n'est pas faisable. Les contrôles par échantillonnage laissent des zones grises structurelles, précisément là où les schémas s'installent.
Les contrôles sont produits à coût élevé pour chaque mission. Reconstituer une extraction SAP, croiser les données fournisseurs, paie et habilitations, documenter les exceptions : ce travail, refait à chaque mission, mobilise des ressources qui pourraient être consacrées à l'analyse et à l'interprétation. Une bibliothèque de contrôles préconfigurés sur les schémas documentés «billing schemes, SOD, écritures de journal atypiques, modifications de données maîtres» réduit ce coût de production et accélère le passage à la valeur ajoutée.
Les données ne communiquent pas entre elles. Un contrôle efficace sur le cycle P2P croise les données transactionnelles avec la qualification des tiers «existence légale, statut, risque pays», la vérification des coordonnées bancaires, et la cartographie des risques. Quand ces sources sont silotées, le contrôle reste partiel. Passer d'un signal isolé à une alerte qualifiée suppose une interopérabilité entre l'outil de contrôle continu, la solution d'évaluation des tiers et la plateforme GRC «voir notre article sur le dispositif anti-fraude et évaluation des tiers».
La traçabilité des contrôles est insuffisante. Un contrôle dont l'exécution n'est pas loggée n'existe pas aux yeux d'un auditeur externe ou d'une autorité de contrôle. La piste d'audit «horodatage, utilisateur, action, justificatif, résolution» est ce qui transforme un contrôle opérationnel en preuve de conformité. C'est particulièrement critique dans le cadre Sapin 2, où l'AFA évalue l'effectivité des mesures à la date de l'audit.
Eye2Scan adresse ces quatre points par conception : intégration avec l'ERP pour un accès directe aux transactions, bibliothèque de contrôles préconfigurés couvrant les schémas documentés par l'ACFE sur l'ensemble des cycles, interopérabilité avec les outils d'évaluation des tiers «Infolegale» et de vérification bancaire «SIS ID», et log complet de chaque alerte avec historique des actions correctives. Le monitoring continu n'est pas une couche supplémentaire : c'est l'infrastructure qui rend les contrôles existants vérifiables et réduit le coût de production des nouveaux.